

API xavfsizligi bitta sozlama emas; u qatlamlar majmuasi. Bu roʻyxat ishga tushirishdan oldin koʻrib chiqish uchun yozilgan. Har bir bandning tafsiloti sizning versiyangiz rasmiy hujjatlarida bor.
Shaxs va kirish
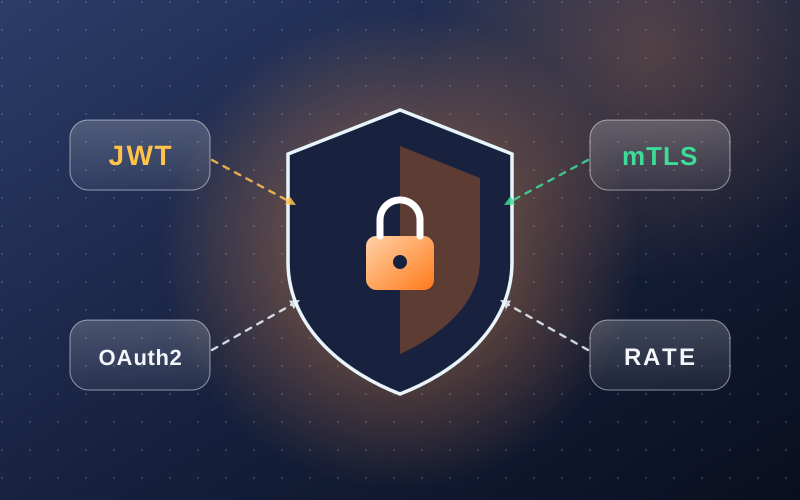
- Har bir API OAuth2 yoki API kaliti bilan himoyalansin; ochiq API larni ongli va cheklangan saqlang.
- Scope larni kam ruxsat bilan belgilang va rollarga bogʻlang.
- Tokenlar umri qisqa boʻlsin, parol va kalit almashtirish rejalashtirilgan boʻlsin.
- Servisdan servisga aloqa uchun mTLS ni koʻrib chiqing.
Trafik nazorati
- Har bir dastur va obuna uchun isteʼmol chegarasi belgilansin.
- Katta xabarlar va odatiy boʻlmagan soʻrovlar cheklansin.
- GraphQL uchun soʻrov chuqurligi va murakkabligi cheklovi yoqilsin.
Konfiguratsiya va operatsiyalar
- Oʻrnatishning standart parollarini almashtiring va boshqaruv konsoliga kirishni ichki tarmoq bilan cheklang.
- Parollarni TOML ga yozmang; konfiguratsiyani shifrlash yoki sirlar menejeridan foydalaning.
- Kirish logi va xavfsizlik hodisalarini markaziy tizimga yuboring.
- Xavfsizlik yangilanishlarini kuzating; 4.7 versiyalari kalit API ga bogʻlangan va 256 bitli AES (GCM) shifrlash kabi xavfsizroq standart sozlamalarni olib keldi.
Konfiguratsiyani koʻrib chiqish va ishga tushirishdan oldin sinash uchun xizmatlarimizdan yordam olishingiz mumkin.
Bu maqola WSO2 ning rasmiy hujjatlari asosida yozilgan va sizning versiyangizdan biroz farq qilishi mumkin. Xato koʻrsangiz, xabar bering.